INVITACIÓN EXCLUSIVA C-LEVEL ANÁHUAC MAYAB · MÉRIDA LLEGADA 4 NOV · EVENTO 5 Y 6 NOV 2026

Executive Immersion Experience
SecOps & Threat Intelligence

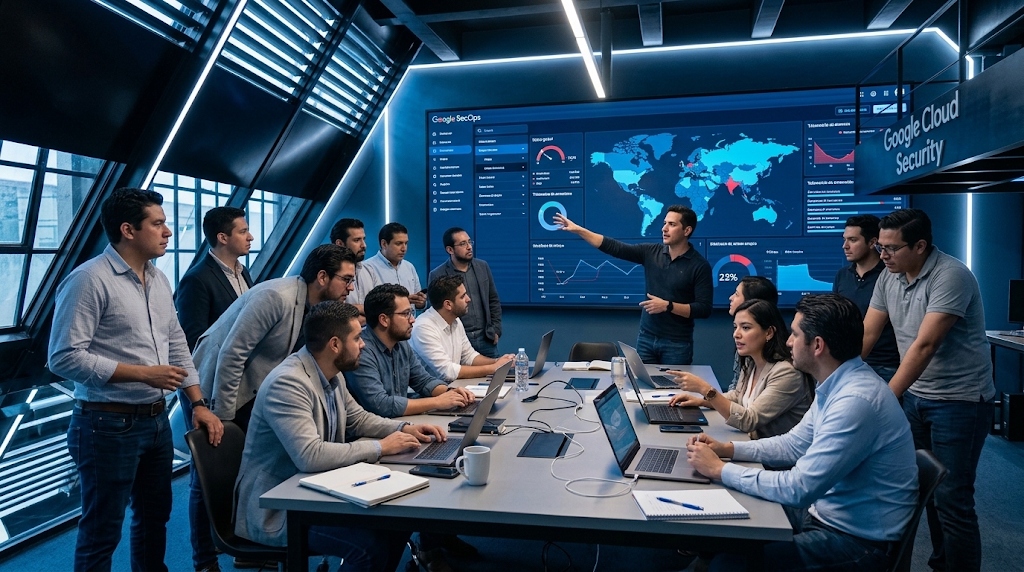
Dos días inmersivos en el Cybersecurity Hub de la Anáhuac Mayab para experimentar de primera mano cómo opera un Centro de Operaciones de Seguridad (SOC) moderno, con Google SecOps, Google Threat Intelligence, Wiz y Gemini. Un recorrido práctico y estratégico, en un entorno exclusivo para líderes de tecnología.
Llegada + 2 Días Llegada 4 Nov · Sesiones 5 y 6 Nov
Hands-On Técnico Herramientas de seguridad de alto nivel: Google SecOps, Google Threat Intelligence y Wiz
Workshop Threatonomics El caso de negocio de la ciberseguridad
All-Inclusive VIP Mérida, Yucatán · Cupo 2 ejecutivos por empresa
Ver Agenda
Cybersecurity Hub · Anáhuac Mayab
Executive Immersion Experience - SOC
EXECUTIVE IMMERSION EXPERIENCE Mérida, Yucatán · 5 y 6 de noviembre 2026

El Epicentro: Mérida y la Anáhuac Mayab

Una experiencia de inmersión total en una de las sedes académicas y tecnológicas más avanzadas del Sureste de México.

Anáhuac Mayab

Anáhuac Mayab

Sede del Cybersecurity Hub, con laboratorios de última generación, sala de operaciones SOC y centro de comando interactivo.
Zevorus

Aprendizaje práctico

Simulaciones tácticas de ciberdefensa y sesiones hands-on con las herramientas que usan los SOC más avanzados del mundo.

Península de Yucatán

Mérida, Yucatán

La calidez, la gastronomía y la seguridad de Mérida, en un ambiente ideal para el intercambio entre líderes de la industria.
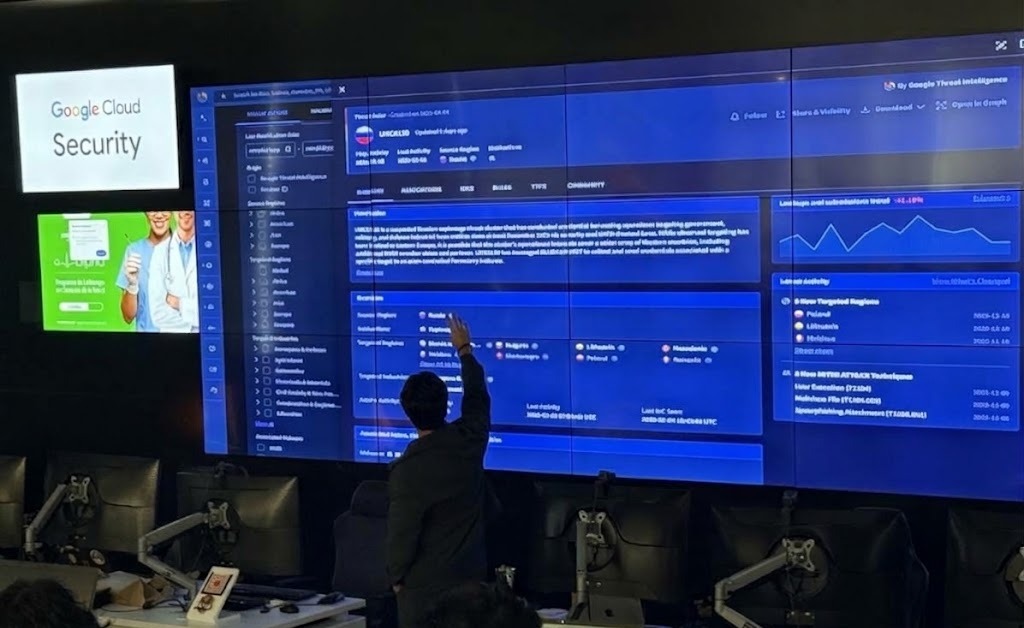
Cybersecurity Hub Anáhuac Mayab - Videowall Google Threat Intelligence

Tecnologías en Foco: Defensa Agéntica e Informada

Un recorrido práctico donde los líderes experimentan cómo opera un Centro de Operaciones de Seguridad (SOC) moderno potenciado por la nube de hiperescala e inteligencia artificial agéntica.

CORE PLATFORM

Google SecOps (SIEM + SOAR)

Telemetría de Hiperescala, Ingesta Masiva, Detección y Respuesta Unificada.

⚡ Ingesta a Velocidad Google: Búsqueda de petabytes de telemetría en subsegundos con almacenamiento y retención de 1 año sin penalización de costos.
🎯 Reglas YARA-L & Detecciones Curadas: Reglas automáticas creadas por Google y Mandiant para detectar TTPs de atacantes en tiempo real.
🤖 SOAR Integrado: Automatización y orquestación con playbooks pre-construidos para reducir el tiempo de remediación de horas a segundos.
< 1 seg Búsqueda en Petabytes
365 días Retención de Logs Flat-Rate
-85% Fatiga de Alertas (SOAR)
Google SecOps Chronicle Console

rule detect_apt_lateral_movement {

  meta: author = "Google Mandiant Threat Intel"

  events:

    $e.metadata.event_type = "USER_LOGIN"

    $e.security_result.summary = "Anomalous Privilege Escalation"

  condition:

    $e and gti.risk_score > 85

}

✓ Telemetría unificada en el War Room de UAM
GLOBAL INTEL

Google Threat Intelligence (GTI)

El Cerebro Global de Inteligencia de Amenazas: Mandiant + VirusTotal + Telemetría de Google.

🌍 Visibilidad Planetaria: Más de 4,000 millones de dispositivos protegidos y 1,000 millones de muestras en VirusTotal para contextualizar ataques.
🕵️ Mandiant Frontline Insights: Inteligencia directa obtenida de las investigaciones de incidentes más complejos del mundo.
⚡ Enriquecimiento Inmediato: Cada IP, dominio, hash y archivo correlacionado instantáneamente con actores de amenazas y campañas activas.
1B+ Muestras de Malware
4B+ Dispositivos en Telemetría
100% Integración Nativa SecOps
ACTOR DETECTADO CRÍTICO

APT41 / Barium Correlacionado

Google Threat Intelligence identificó correlaciones activas con IoCs de campañas de ransomware dirigidas a infraestructura crítica en Latinoamérica.

Amenaza
Mandiant Dossier
VirusTotal Graph
AGENTIC AI

Gemini Enterprise para Ciberseguridad

IA Agéntica en Acción: Reducción Radical del MTTR y Cacería Asistida en Lenguaje Natural.

💬 Cacería en Lenguaje Natural: Pregunte: "¿Algún endpoint se comunicó con dominios sospechosos en las últimas 24 horas?" y obtenga la sintaxis YARA-L y el resultado al instante.
⚡ Resúmenes Ejecutivos de Incidentes: Convierte cadenas de 500 alertas técnicas en una narrativa clara de 3 párrafos lista para el C-Level y el Board.
🛡️ Playbooks Agénticos Autónomos: Sugerencias y pasos de remediación paso a paso para aislar máquinas y revocar credenciales comprometidas.
-96% Reducción de MTTR
10x Velocidad en Análisis Forense
0 Curva de Aprendizaje Compleja
✨ Gemini Security Assistant · En vivo
"Gemini, analiza el incidente #8492 y dame el impacto en activos críticos."
GEMINI ENTERPRISE

Se detectó un intento de movimiento lateral desde el host FIN-WS-04 hacia la base de datos de nómina. Mandiant asocia la IP con un broker de accesos iniciales. Acción recomendada: Ejecutar playbook de aislamiento host-04 y rotar tokens de servicio.

INCIDENT RESPONSE

Mandiant: The Defender's Advantage & Retainer

La élite mundial en respuesta a incidentes y preparación ante crisis cibernéticas.

🛡️ Mandiant Retainer de Respuesta Inmediata: Horas garantizadas con analistas forenses de primer nivel mundial listos ante cualquier ataque.
⚔️ Simulaciones Tácticas & Tabletop Exercises: En el EBC Mérida se simularán escenarios reales de ransomware para evaluar la toma de decisiones C-Level bajo presión.
📊 Evaluación de Madurez de Ciberdefensa: Diagnóstico de capacidades y roadmap táctico entregado a cada empresa asistente.
THE DEFENDER'S ADVANTAGE

Preparación Antes, Durante y Después del Ataque

01 Preparación Threat Profiling & Readiness
02 Respuesta SLA de 2 Horas Forense Global
03 Resiliencia Hardening Continuo
MULTICLOUD CNAPP

Wiz: Visibilidad Multicloud y Protección CNAPP

Seguridad integral de infraestructura cloud, contenedores y kubernetes integrada con Google SecOps.

🔍 Escaneo Sin Agentes en Minutos: Cobertura total de nubes (GCP, AWS, Azure) sin impacto en el rendimiento de producción.
🕸️ Security Graph & Rutas de Ataque: Identificación precisa de combinaciones de vulnerabilidades, identidades y exposición a internet que generan riesgos reales.
🔄 Correlación con Google SecOps: Exportación de hallazgos CNAPP hacia Chronicle para enriquecer los casos de investigación y respuesta.
CLOUD SECURITY GRAPH

Visibilidad 100% de la Nube Sin Agentes

Internet Exposure
→
VM Misconfig
→
Admin IAM Role
→
Sensitive Cloud Bucket

Ruta de ataque crítica eliminada antes de ser explotada.

Llegada + 2 Días de Inmersión

Llegada el miércoles 4 de noviembre · Sesiones el jueves 5 y viernes 6 de noviembre · Regreso el sábado 7 de noviembre de 2026.

14:00 - 18:00

Vuelos hacia Mérida y recepción de invitados

Llegada al Aeropuerto Internacional de Mérida y traslado al hotel sede.

Invitados locales: los esperamos directamente el día del evento (jueves 5 de noviembre).

16:00 - 19:00

Check-in en el hotel sede

Registro en el hotel.

08:15 – 09:00

Traslado hotel – Anáhuac Mayab y registro

Acreditación ejecutiva y entrega de kits.

09:00 – 10:00

Bienvenida institucional e introducción

Apertura oficial por autoridades de la Universidad Anáhuac Mayab y Zevorus.

Apertura: Autoridades Universidad Anáhuac Mayab / Zevorus
10:00 – 11:00

Google Cloud: Your Strategic Security Partner

Estrategia de Google Cloud Security para proteger a organizaciones críticas a escala global.

Speaker: Google Cloud
11:00 – 12:00

Hub Command Center de soberanía tecnológica y Security Operations

Overview de la arquitectura de Google SecOps, capacidades operativas del SOC y ecosistema unificado.

Sesión: Zevorus
12:00 – 12:30

Coffee break y networking

12:30 – 14:30

Simulación práctica y operación de la plataforma

Operación directa en consola de Google SecOps y Threat Intelligence para detección y respuesta unificada en tiempo real.

Sesión: Zevorus & Google Cloud Security
14:30 – 16:00

Almuerzo ejecutivo

Espacio de diálogo gastronómico y networking entre líderes de tecnología.

16:00 – 17:00

Análisis técnico de herramientas agénticas en Google SecOps

Profundización técnica en IA agéntica aplicada a la investigación y reducción radical del MTTR.

Sesión: Ninjas de Zevorus
17:00 – 18:00

Tour por la universidad y el futuro Hub de Ciberseguridad de Yucatán

Recorrido guiado por el campus y las instalaciones de vanguardia del Hub de Ciberseguridad de la Universidad Anáhuac Mayab.

Anfitriones: Universidad Anáhuac Mayab & Zevorus
18:00 – 20:00

Traslado al hotel y tiempo libre

Regreso al hotel sede y preparación para la cena ejecutiva.

20:00 – 22:30

Cena ejecutiva en Restaurante Aguileño (20:00 hrs)

Alta cocina mexicana contemporánea y coctelería en una casona histórica del Centro de Mérida (Calle 60, cerca del Parque de Santa Lucía).

Sede: Restaurante Aguileño · Centro Histórico de Mérida
08:15 - 09:00

Traslado hotel – Anáhuac Mayab

Transporte hacia el Cybersecurity Hub.

09:00 - 11:30

Wiz: La visibilidad multicloud, evaluación de la madurez y protección de CNAPP

Identificación de rutas críticas de ataque en la nube, seguridad sin agentes y correlación con la postura de seguridad integral.

Sesión: Wiz Multicloud
11:30 - 12:00

Coffee break

12:00 - 13:30

Cacería proactiva: Cómo elevar la ciberresiliencia con Google Threat Intelligence

The Defender's Advantage: inteligencia de amenazas global a escala, detección proactiva y contención de adversarios avanzados.

Sesión: Google Threat Intelligence & Mandiant
13:30 - 16:00

Almuerzo ejecutivo

Espacio de networking y diálogo entre líderes C-Level y especialistas.

16:00 - 18:00

IA Agéntica, Diseño de Arquitectura y CTF de Inteligencia de Amenazas

Sesión práctica de modelado de arquitectura resiliente combinada con IA Agéntica para reducción de MTTR y dinámica interactiva CTF (Capture The Flag).

Facilitadores: Ninjas de Zevorus & Especialistas Cloud
18:00 - 19:30

Roadmap de transformación individual, Threatonomics y Cierre

Definición de siguientes pasos para cada organización, modelo Threatonomics para justificación ejecutiva del valor de seguridad, entrega de constancias de la Anáhuac Mayab y clausura oficial.

Sesión: Zevorus & Anáhuac Mayab
19:30 - 22:30

Traslado y cena de clausura

Sábado 7 Nov

Check-out y regreso

Traslado hotel – Aeropuerto Internacional de Mérida.

Agenda sujeta a cambios.

CUPO LIMITADO · 2 EJECUTIVOS POR EMPRESA

¿Recibiste la invitación?

Confirma tu asistencia y ayúdanos a preparar tu llegada a Mérida.